法人VPN
VPN廃止の代替はどれ?5方式の比較表と、SSL証明書100日化(2027年3月)前に確認すること
公開:2026-10-31 / 原稿確認:2026年10月31日 / 運営:AI Mediaz
PR:このページにはアフィリエイト広告(成果報酬型広告)が含まれます。
この記事の結論
- VPN廃止の代替は1つではありません。 ZTNA・SASE・IAP(Webアプリ向けの認証プロキシ)・VDI・SaaS移行の5方式から、「社員が何につないでいるか」で選びます。
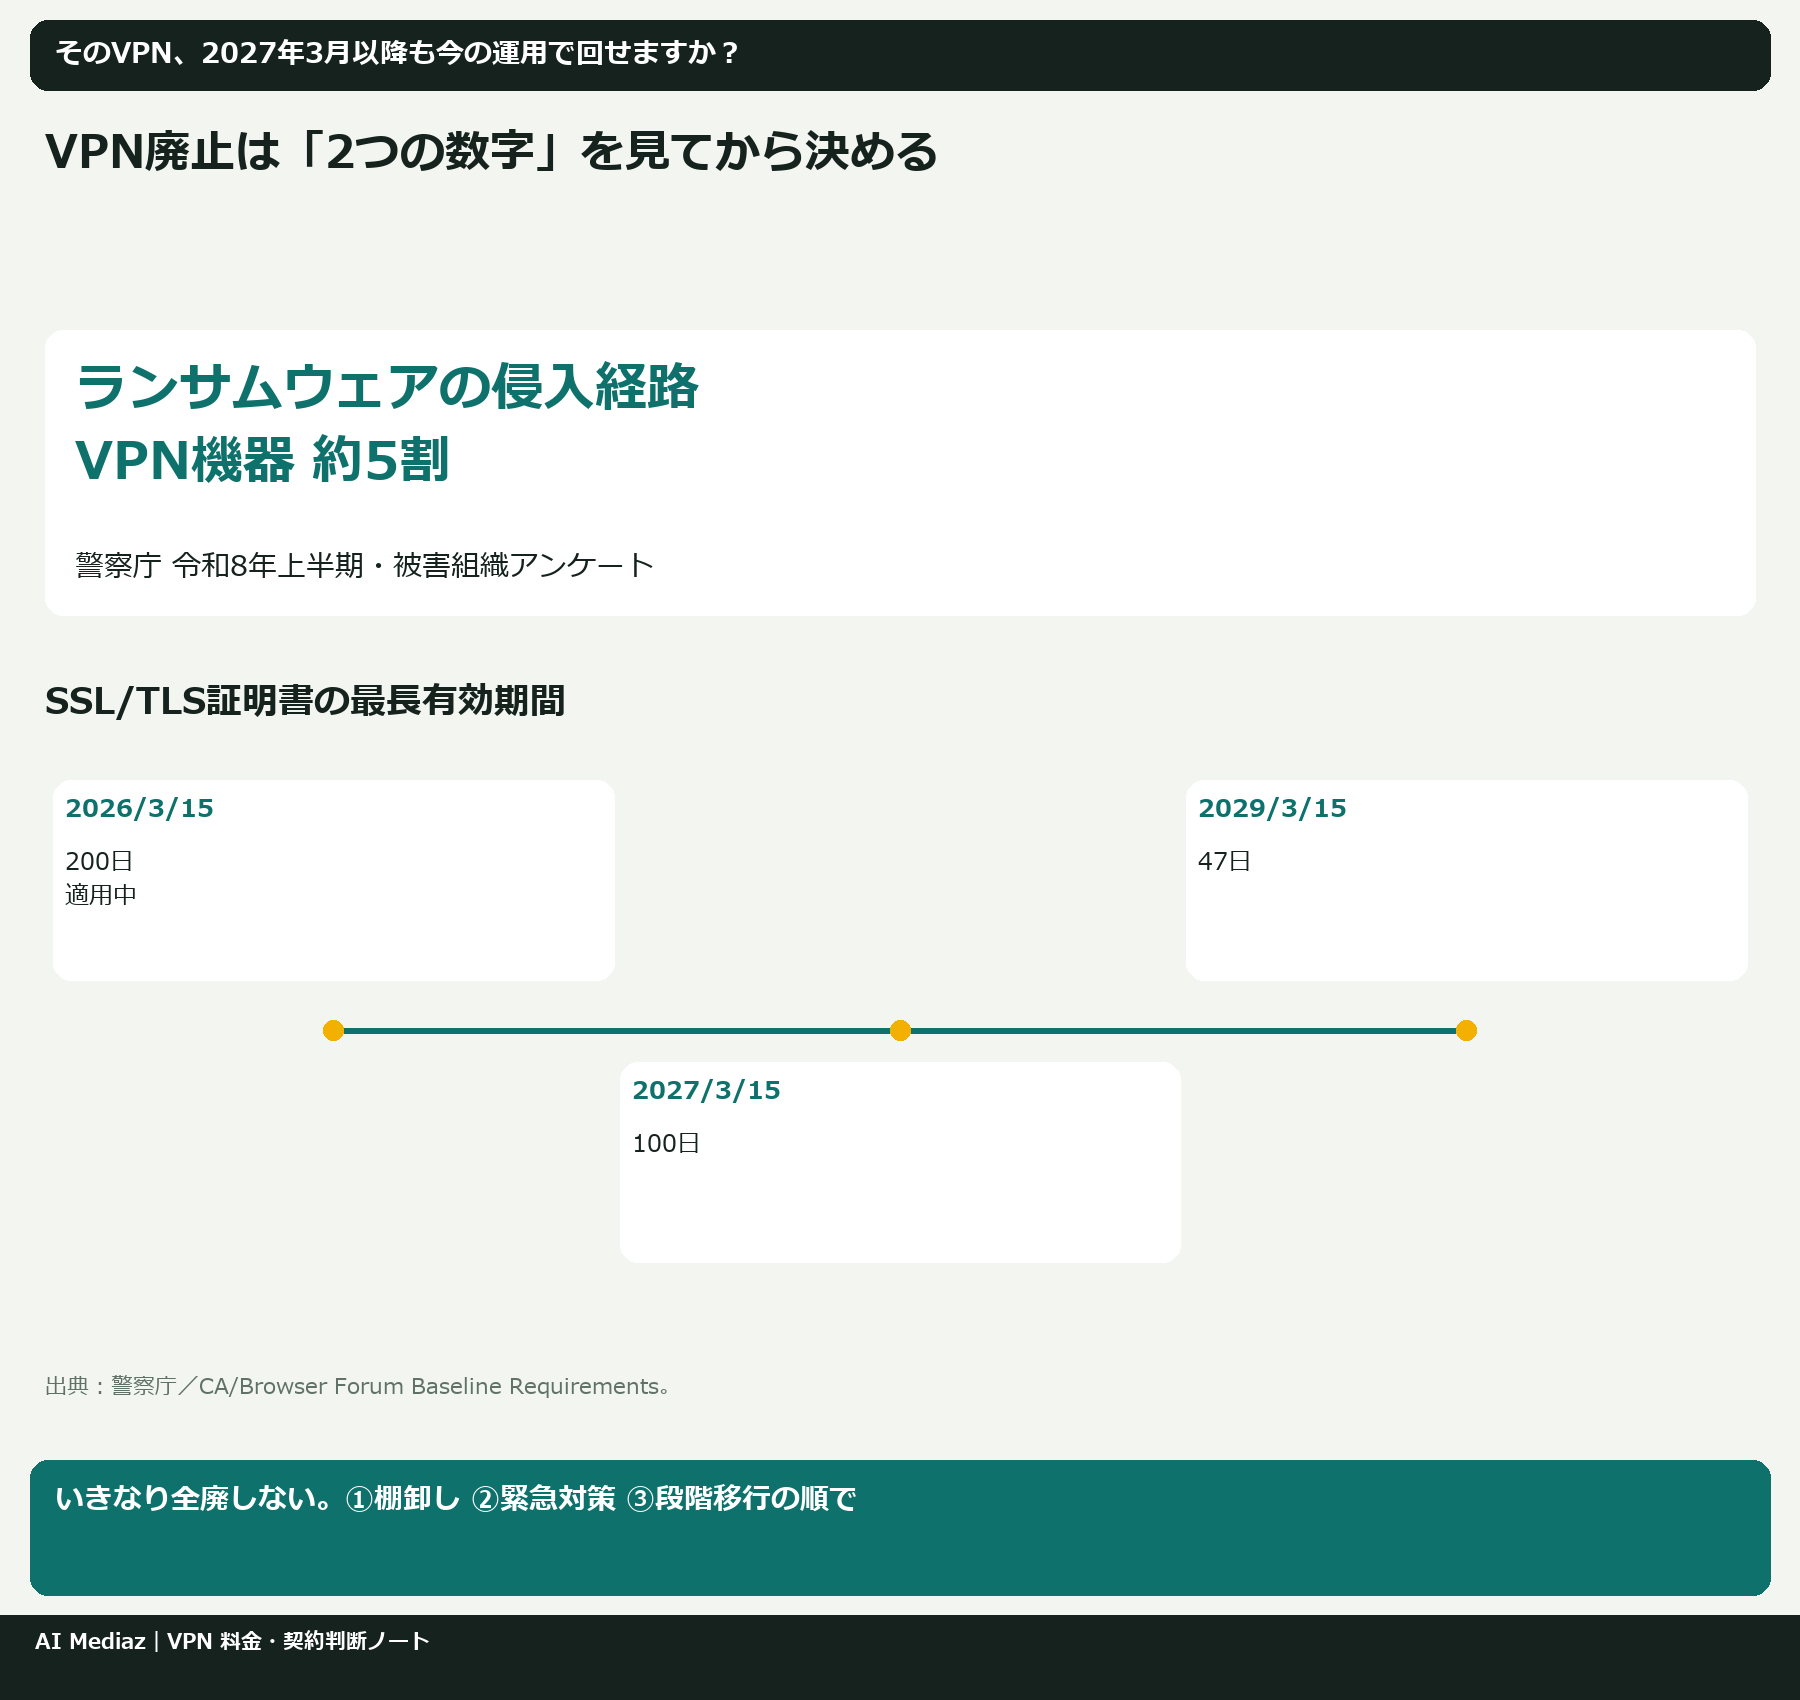
- 急ぐ理由は2つ。 警察庁の統計ではランサムウェアの侵入経路の約5割がVPN機器(令和8年上半期)。さらに公開SSL/TLS証明書の最長有効期間は2027年3月15日から100日に短くなります。
- いきなり全廃しないこと。 ①機器と接続先の棚卸し → ②今のVPNの緊急対策 → ③一部の業務から段階移行、の順番が安全です。
上位の解説記事の多くはサービス提供会社が書いたもので、自社方式の紹介が中心です。この記事は特定の方式を推さず、どの会社にどれが向くかと手順の順番だけを整理します。最終的な設計は、社内の情報システム担当や導入候補のベンダー、セキュリティの専門家と確認してください。
VPN廃止・代替を考える会社が増えているのはなぜ?
ランサムウェアの侵入経路でVPN機器はどれくらい多い?
警察庁が公表している「サイバー空間をめぐる脅威の情勢等」によると、数字は次のとおりです。
| 項目 | 令和7年(年間) | 令和8年上半期 |
|---|---|---|
| ランサムウェア被害の報告件数 | 226件 | 123件(半期として統計開始以来最多) |
| 侵入経路のうちVPN機器 | 6割以上 | 約5割 |
| 被害組織のうち中小企業 | 約6割 | 約6割 |
| 復旧に1,000万円以上かかった組織 | 5割超 | 約6割 |
※侵入経路は被害組織へのアンケート結果。出典:警察庁(令和8年3月・9月公表資料)。
「大企業が狙われる話」ではなく、被害の過半は中小企業という点が重要です。VPN機器は社外から社内への入口なので、脆弱性が放置されると社内全体に入られるおそれがあります。
IPAも2025年10月31日に、VPN機器などの境界機器が乗っ取られ、攻撃の中継点にされるおそれについて注意喚起を出しています。対策として、修正パッチの早期適用、サポートが終わった機器の更新・廃棄の検討、管理画面を外部に公開しないことなどが挙げられています。詳しくは会社のVPN機器が狙われる理由と対策の公的情報にまとめています。
「ゼロトラスト」とVPNはどう違う?
デジタル庁の「ゼロトラストアーキテクチャ適用方針」(2022年6月30日)では、従来の境界型は「境界の内側は信頼できる」という前提に立つのに対し、ゼロトラストは内側も侵害されうる前提で、アクセスのたびに必要最小限の権限だけを与える考え方として整理されています。
同方針は、境界型の対策を否定するものではないとも述べています。つまり「ゼロトラスト=VPNを今すぐ捨てる」ではなく、入口を1つの機器に頼り切らない設計に移っていくと考えるのが実態に近いです。
VPN廃止の代替5方式はどう違う?比較表で確認
| 方式 | ひとことで | 向いている会社 | 置き換えられる範囲 | 主な注意点 |
|---|---|---|---|---|
| ① VPN継続+強化 | 今の機器を更新し、多要素認証・監視を足す | 当面予算がない/社内システムが多い | すべて(現状維持) | 機器の脆弱性対応とサポート期限の管理が続く |
| ② ZTNA | 人と端末を確認し、アプリ単位でだけ通す | 社内サーバーへの接続が残る中小〜中堅 | 社内の業務アプリ・ファイルサーバー | 対応できない古いシステムがないか事前確認 |
| ③ SASE | ZTNAにWebフィルタ等を加えクラウドで一体提供 | 拠点が複数/クラウド利用が多い | 社内アクセス+インターネット利用の保護 | 範囲が広く、契約・移行の手間が大きい |
| ④ IAP(認証プロキシ) | Webアプリの手前でログインを確認 | 使うのがブラウザで開く社内アプリ中心 | Webアプリのみ | ファイル共有や独自ソフトは別手段が必要 |
| ⑤ VDI/SaaS移行 | 画面だけ転送、または社内サーバー自体を減らす | 端末にデータを残したくない/クラウド移行中 | 業務によっては接続そのものが不要に | VDIは運用負荷、SaaSは業務の作り直しが伴う |
どの方式でも共通して大事なのは、ID(アカウント)の管理と多要素認証です。方式を変えても、パスワードの使い回しや退職者アカウントの放置があれば効果は落ちます。
自社にはどの代替が合う?判断のチェックリスト
次の質問に「はい」が多い列ほど、その方式が候補になります。
- [ ] 社員がVPNでつないでいる先は、ほぼブラウザで開くWebアプリだけ → ④IAP
- [ ] 社内のファイルサーバーや業務ソフトへの接続が残っている → ②ZTNA
- [ ] 拠点が複数あり、各拠点のネットワーク機器もまとめて見直したい → ③SASE
- [ ] 社外の端末にデータを残したくない(委託先・私物端末がある) → ⑤VDI
- [ ] 社内サーバー自体をクラウドサービスに置き換える計画がある → ⑤SaaS移行
- [ ] 今年度は予算が取れない/機器のサポート期限がまだ先 → ①VPN継続+強化(ただし下の緊急対策は必須)
迷う場合は「全部を1方式で」と考えず、Webアプリは④、残りは②、古いシステムだけVPNを残すといった組み合わせも現実的です。
VPN廃止はどの順番で進める?6ステップ
- VPN機器を棚卸しする:型番・ファームウェアの版・サポート終了日・管理画面の公開有無・証明書の期限を一覧にします。
- VPNでつないでいる先を洗い出す:誰が、どのアプリ・サーバーに、どの端末からつないでいるかを表にします。ここで「実は誰も使っていない接続」が見つかることもあります。
- 今のVPNの緊急対策をする:パッチ適用、多要素認証、管理画面を外部に出さない、不要なアカウント削除。移行には時間がかかるので、その間の守りを先に固めます。
- 方式を選び、小さく試す:比較表とチェックリストで候補を絞り、1部署・1アプリで試験導入します。
- 並行稼働して段階的に移す:新方式でつながることを確認した業務から順に移し、VPN側の接続先を減らします。
- VPNを止め、機器を処分する:最後の接続先が移ったらVPNを停止し、設定情報が残った機器はデータ消去のうえ廃棄します。
テレワークの方式や役割分担は、総務省のガイドラインを整理したテレワークでVPNを使う前に(総務省ガイドライン)も参考にしてください。
SSL証明書100日はVPNに関係ある?いつから変わる?
関連して検索されることが多いのが「SSL証明書 100日」です。これはブラウザ事業者と認証局で作るCA/Browser Forumの決定で、2025年4月に可決された投票(Ballot SC-081v3)に基づき、公開のSSL/TLSサーバー証明書の最長有効期間が段階的に短くなるものです。
| 証明書の発行日 | 最長有効期間 | 状態(2026年10月31日時点) |
|---|---|---|
| 2026年3月15日から | 200日 | 適用中 |
| 2027年3月15日から | 100日 | 決定済み・これから |
| 2029年3月15日から | 47日 | 決定済み・これから |
出典:CA/Browser Forum Baseline Requirements(Relevant Dates/6.3.2)。
VPNとどうつながる?
ブラウザやVPNソフトから接続するSSL-VPN機器や、社外公開のログイン画面に、公開の認証局が発行した証明書を使っている場合、更新の回数が増えます。100日なら年4回程度(365÷100≒3.7)、47日なら年8回程度(365÷47≒7.8)の入れ替えが必要です(期限ぎりぎりではなく余裕を持って更新すると、さらに増えます)。
手作業で証明書を入れ替えている場合、更新忘れで接続できなくなる・作業が属人化するといったリスクが高まります。対応は次のどちらかです。
- 自動更新に対応させる:機器や仕組みが証明書の自動更新(ACMEなど)に対応しているか確認する
- 見直しのきっかけにする:VPN機器の更新時期と重なるなら、代替方式への移行と合わせて検討する
なお、社内だけで使うプライベート認証局の証明書はこのルールの対象外です。自社の機器がどちらの証明書を使っているかは、ステップ1の棚卸しで確認しておきましょう。
個人の外出先通信を守るなら?
ここまでは会社のネットワークに入るためのVPNの話です。一方、出張先やカフェの公衆Wi-Fiで、個人の通信を暗号化したいという目的なら、個人向けのVPNサービスが選択肢になります。
ただし、個人向けVPNは会社のVPN装置やゼロトラストの代わりにはなりません。業務端末に入れる場合は、必ず会社の管理者に確認してください。料金や更新条件の比べ方はNordVPN・MillenVPNなど5社の比較にまとめています。
PR(広告)
- 海外大手のVPNサービス:NordVPNを見る(※流用元のリンクをそのまま設置)
- 国内企業が運営するVPNサービス:MillenVPNを見る(※流用元のリンクをそのまま設置)
リンク先で申し込みがあると、当サイトに報酬が支払われることがあります。料金・返金条件は必ず公式ページで確認してください。
PR(広告)
VPNサービスの例
使う端末の台数と目的(公衆Wi-Fi・海外利用など)を決めてから、料金と返金条件を比べてください。

リンク先で申し込みや問い合わせがあった場合、当サイトに報酬が支払われることがあります。料金・対応地域・保証などの条件は、必ず各社の公式ページと見積書で確認してください。
PR(広告)
VPNサービスの例
使う端末の台数と目的(公衆Wi-Fi・海外利用など)を決めてから、料金と返金条件を比べてください。

リンク先で申し込みや問い合わせがあった場合、当サイトに報酬が支払われることがあります。料金・対応地域・保証などの条件は、必ず各社の公式ページと見積書で確認してください。
よくある質問
Q1. VPNを廃止すれば、ランサムウェア対策は終わりですか?
いいえ。VPN機器は侵入経路の一つです。ID管理、多要素認証、端末のアップデート、バックアップなどは、どの方式に移っても必要です。
Q2. 中小企業でもゼロトラストは導入できますか?
クラウド型のZTNAやIAPは、機器を置かずに一部の業務から始められるものもあります。費用や対応範囲は製品ごとに違うため、複数社から見積もりと仕様を取り、専門家にも確認してください。
Q3. SSL証明書が100日になるのはいつからですか?
2027年3月15日以降に発行される公開SSL/TLS証明書からです。2026年3月15日からはすでに最長200日になっており、2029年3月15日からは最長47日になります。
Q4. 社内システムが古く、ZTNAに対応しない場合は?
その業務だけVPNを残し、ほかを先に移す段階的な方法があります。残すVPNはパッチ適用・多要素認証・管理画面非公開を徹底してください。
Q5. 固定IPで接続先を制限していれば安全ですか?
接続元を絞るのは有効な対策の一つですが、それだけでは不十分です。固定IPが必要なケースは固定IPオプションが必要なケースで整理しています。
Q6. まず何から始めればいいですか?
VPN機器の型番・ファームウェアの版・サポート終了日・証明書の期限を一覧にすることです。これだけで、急ぐべきか・どの方式が合うかの判断材料がそろいます。
参考資料
公開時の確認日:2026年10月31日。資料の公開日・対象時点は各リンク先をご確認ください。
- 警察庁「令和8年上半期におけるサイバー空間をめぐる脅威の情勢等について」(令和8年9月)
- 警察庁「令和7年におけるサイバー空間をめぐる脅威の情勢等について」(令和8年3月)
- 警察庁 サイバー空間をめぐる脅威の情勢等(資料一覧)
- IPA「VPN機器等に対するORB化を伴うネットワーク貫通型攻撃のおそれについて」(2025年10月31日)
- CA/Browser Forum Baseline Requirements(v2.3.1)1.2.2 Relevant Dates/6.3.2
- CA/Browser Forum Ballot SC-081v3(投票期間 2025年4月4日〜11日、可決)
- デジタル庁「ゼロトラストアーキテクチャ適用方針」(DS-210、2022年6月30日)
- 総務省「テレワークにおけるセキュリティ確保」
数字が同じでも、使う条件は別に確認しよう。