会社のVPN機器が狙われる理由と対策の公的情報
PR:このページにはアフィリエイト広告(成果報酬型広告)が含まれます。掲載内容は広告報酬で決めておらず、順位付けはしていません。
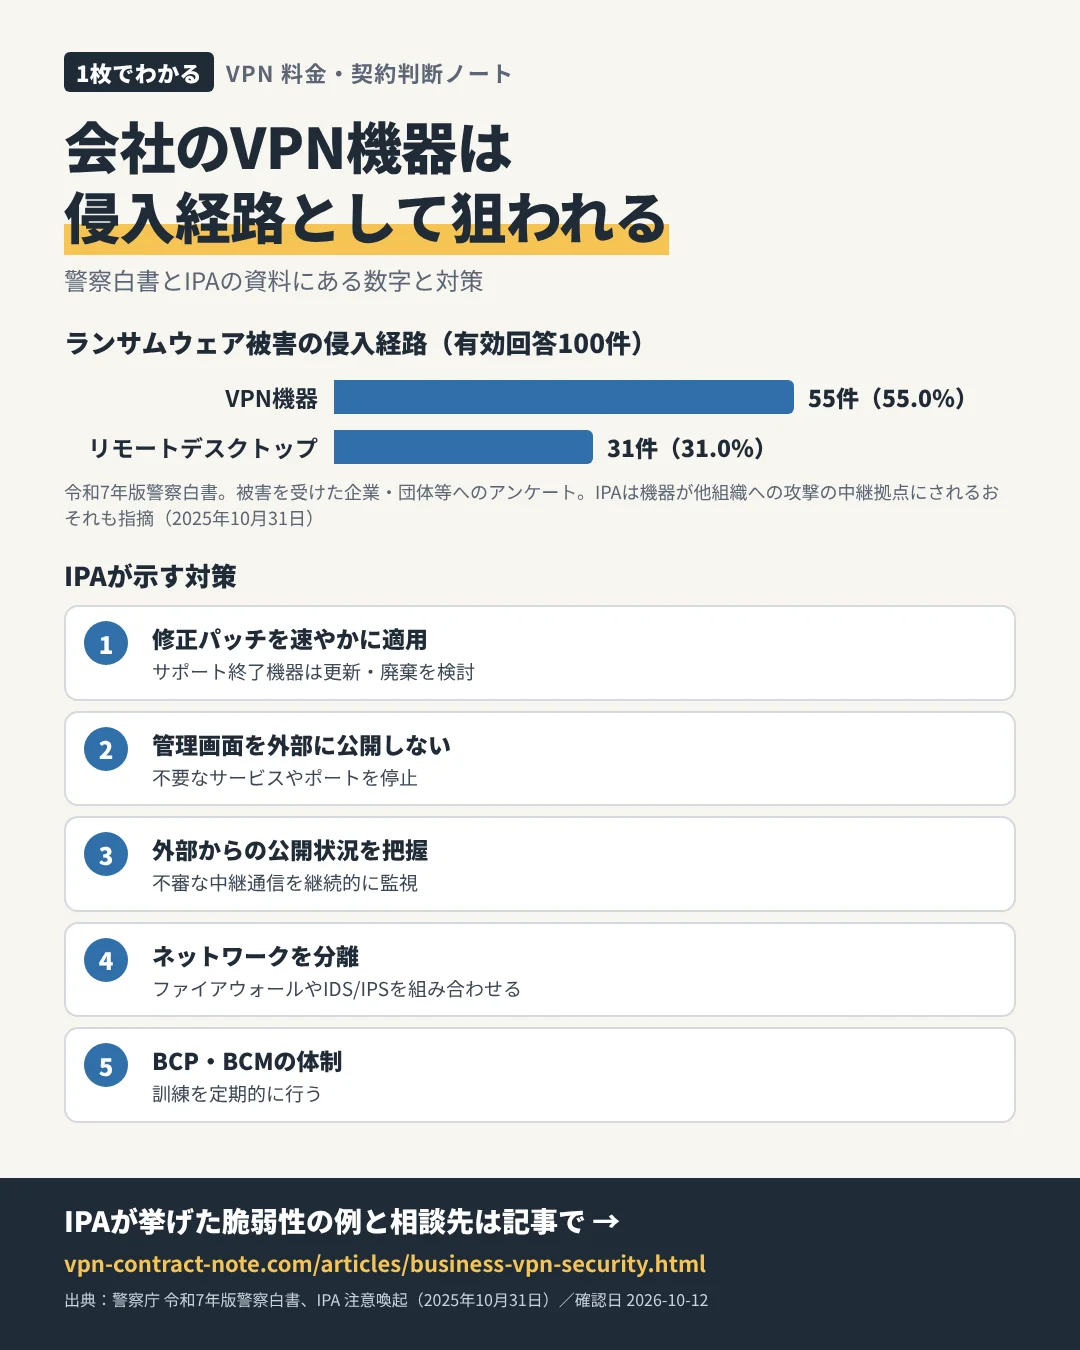
このページは個人向けVPNサービスではなく、会社がテレワーク用に設置するVPN装置(リモートアクセス用の機器)の話です。公的機関の資料に、侵入経路として繰り返し挙げられています。
情報の確認日:2026年10月12日
警察庁の資料にある侵入経路
令和7年版警察白書は、ランサムウェア被害を受けた企業・団体等へのアンケート(有効回答100件)で、VPN機器を利用されて侵入された事例が55件(55.0%)、リモートデスクトップサービスが利用された事例が31件(31.0%)だったとしています。テレワークに使われる機器の脆弱性や、強度の低い認証用パスワードを悪用した侵入が大半を占めると説明されています。
IPAの注意喚起(2025年10月31日)
IPAは「VPN機器等に対するORB(Operational Relay Box)化を伴うネットワーク貫通型攻撃のおそれについて」を公表し、ネットワーク境界のVPN機器などで深刻な脆弱性が相次いで報告され、実際に悪用された事例もあると注意を呼びかけています。悪用されると社内への侵入だけでなく、機器が乗っ取られて他組織への攻撃の中継拠点にされるおそれがあるとしています。
注意すべき脆弱性の例として、NetScaler ADC/Gateway(CVE-2025-7775等)、Ivanti Connect Secure等(CVE-2025-22457)、Fortinet製FortiOS/FortiProxy(CVE-2024-55591)が挙げられています。
IPAが示す対策
- ベンダーの修正パッチを速やかに適用し、サポートが終了した機器は更新または廃棄を検討する
- 管理画面を外部に公開せず、不要なサービスやポートを停止する
- 外部からの公開状況を把握し、不審な中継通信を継続的に監視する
- ファイアウォールやIDS/IPSを組み合わせ、ネットワークを分離する
- BCP・BCMに基づく体制を整え、訓練を定期的に行う
総務省ガイドラインでの位置づけ
総務省のテレワークセキュリティガイドライン(第5版)は、テレワークの方式の一つとして「VPN方式」(端末からオフィスネットワークにVPN接続し、オフィスのサーバー等で業務を行う方法)を挙げ、トラブル事例として「VPN機器の脆弱性の放置」を取り上げています。また、パスワード漏えいに備えて多要素認証などの強力な認証手法の活用を検討することが重要としています。
担当者が最初に確認すること
- 自社のVPN機器の製品名・型番・ファームウェアのバージョンを把握しているか
- ベンダーのセキュリティ情報を誰が確認し、いつパッチを当てるかが決まっているか
- サポート期限が切れた機器を使い続けていないか
- VPNのアカウントに多要素認証を設定しているか、退職者のアカウントが残っていないか
不正アクセスの兆候を見つけた場合、IPAは同注意喚起のページで連絡先を案内しています。被害が疑われるときは、都道府県警察のサイバー犯罪相談窓口への相談も検討してください。
相談先・申込先の選び方
法人のVPN機器やリモートアクセスの見直しは、機器ベンダー、導入した販売店・SIer、セキュリティベンダーに相談するのが基本です。個人向けVPNサービスは社内ネットワークへの接続手段ではないため、会社のVPN装置の代わりにはなりません。
関連ページ
PR(広告)
VPNサービスの例
使う端末の台数と目的(公衆Wi-Fi・海外利用など)を決めてから、料金と返金条件を比べてください。


リンク先で申し込みや問い合わせがあった場合、当サイトに報酬が支払われることがあります。料金・対応地域・保証などの条件は、必ず各社の公式ページと見積書で確認してください。
数字が同じでも、使う条件は別に確認しよう。