法人VPN
能動的サイバー防御、中小企業に義務はある?2026年10月施行の範囲と、★評価制度(2027年3月受付予定)前のVPN点検リスト
公開:2026-11-01 / 原稿確認:2026年11月1日 / 運営:AI Mediaz
PR:このページにはアフィリエイト広告(成果報酬型広告)が含まれます。掲載内容は広告報酬で決めておらず、順位付けはしていません。
確認日:2026年11月1日
この記事の結論
- 能動的サイバー防御関連法(サイバー対処能力強化法・整備法)は2026年10月1日に施行されました。届出や報告の義務を負うのは国が指定した基幹インフラ事業者で、一般の中小企業に新しい法的義務が直接かかるわけではありません。
- 中小企業に関係してくるのは「取引先として」の部分です。基幹インフラ事業者からの機器情報の照会や、経済産業省とIPAが準備中のSCS評価制度(★3・★4、2027年3月ごろ受付開始予定)への対応を求められる場面が考えられます。
- 慌てて機器を買い替える必要はありません。まずVPN機器の台帳づくり、更新の担当決め、多要素認証の確認から始めれば、どちらにも答えやすくなります。
能動的サイバー防御で中小企業に新しい義務はある?
結論から書くと、今回の法律で届出・報告の義務を負うのは「特別社会基盤事業者」です。これは経済安全保障推進法で指定された基幹インフラ事業者のことで、政府資料では15分野・258事業者とされています。電気・ガスなどのエネルギー、鉄道などの運輸、電気通信、放送、金融、クレジットカードといった分野です。
自社がこの指定を受けていなければ、届出やインシデント報告の義務はありません。指定されているかどうか分からない場合は、所管の省庁からの通知の有無を社内で確認してください。
能動的サイバー防御の法律は何を決めた?
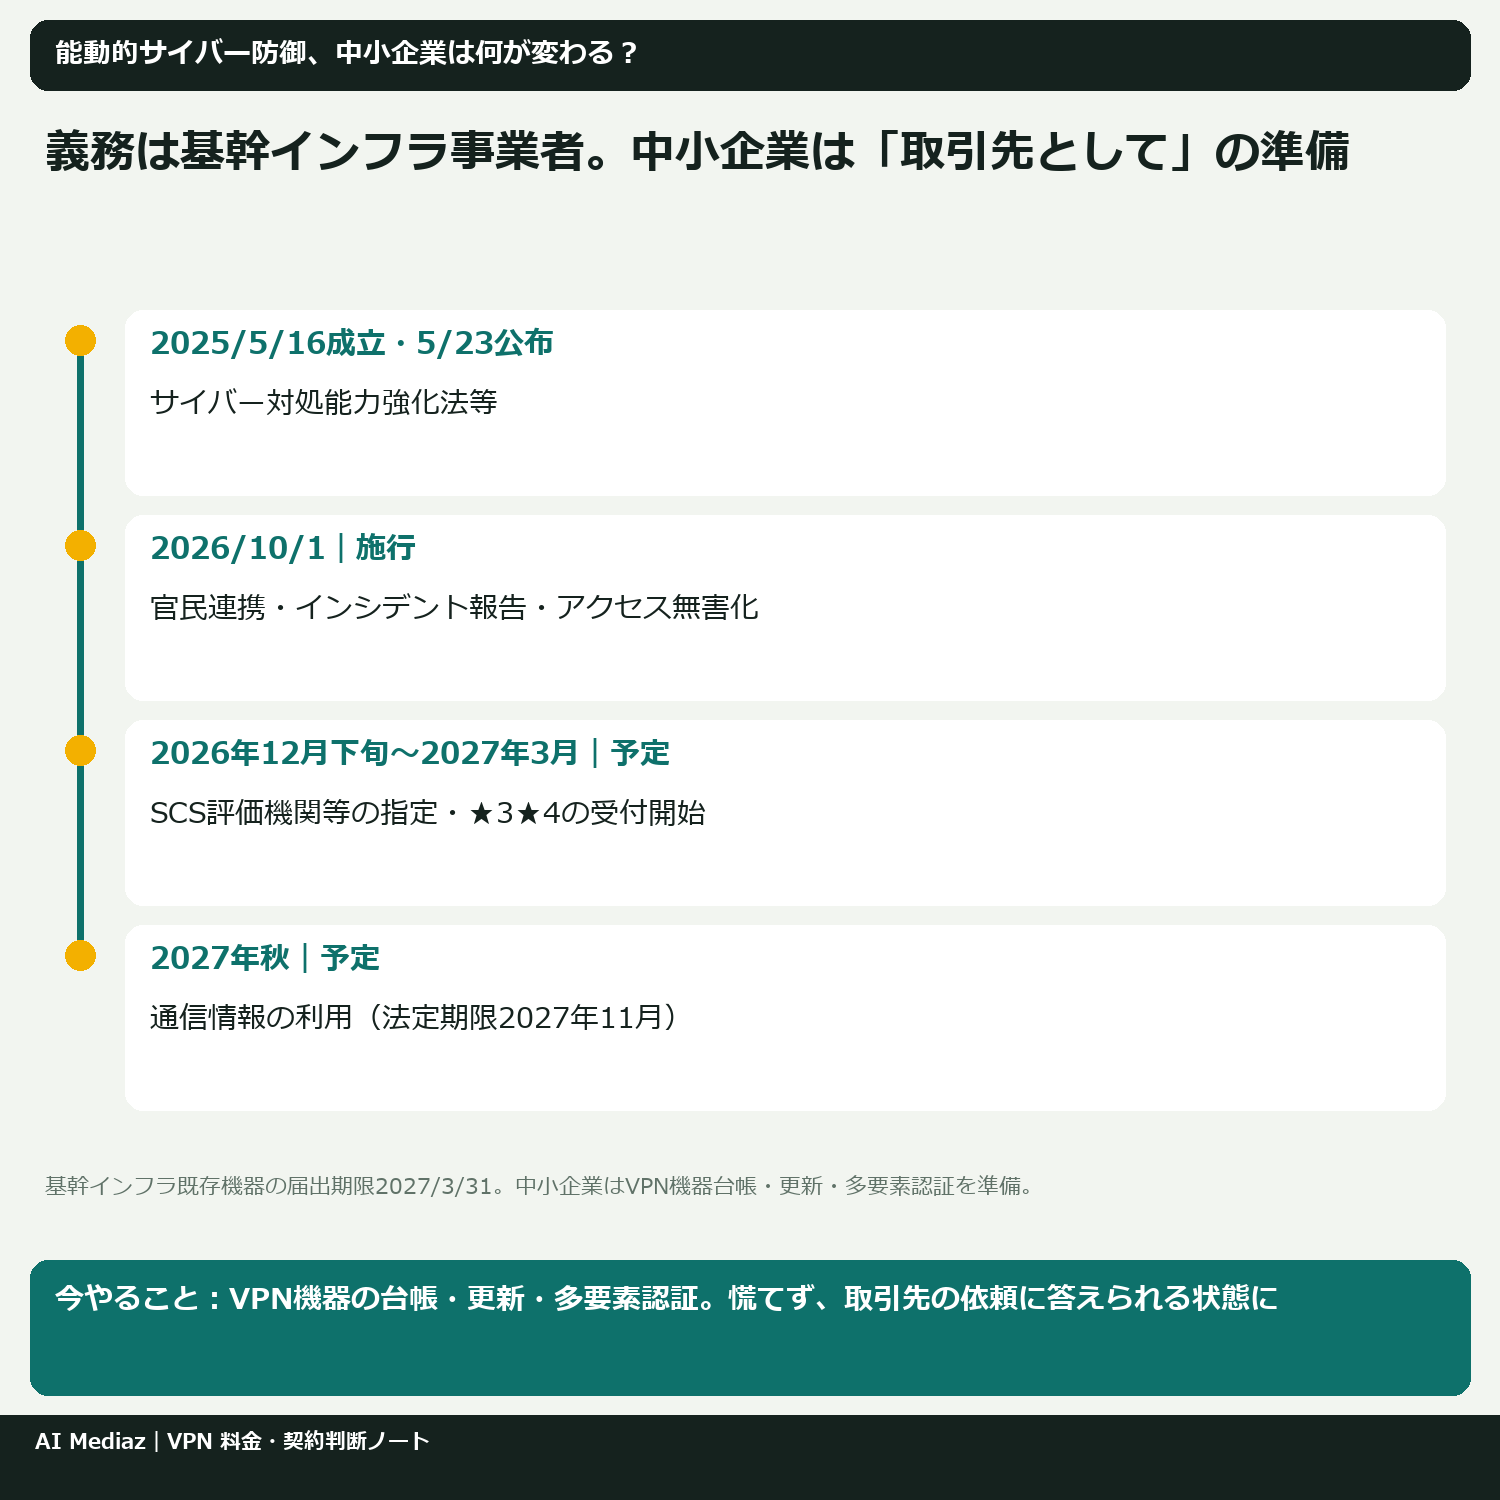
法律は2025年5月16日に成立し、5月23日に公布されました。正式名は「重要電子計算機に対する不正な行為による被害の防止に関する法律」(令和7年法律第42号、通称サイバー対処能力強化法)と、警察・自衛隊の権限などを定める「同法の施行に伴う関係法律の整備等に関する法律」(令和7年法律第43号、整備法)の2本です。内容は大きく3本の柱です。
| 柱 | 主な中身 | 誰が動くか |
|---|---|---|
| 官民連携の強化 | 基幹インフラ事業者による機器の届出とインシデント報告、情報共有のための協議会 | 基幹インフラ事業者・国 |
| 通信情報の利用 | 攻撃の把握のため、独立機関(サイバー通信情報監理委員会)の承認のもとで通信情報を機械的に分析 | 国 |
| アクセス・無害化 | 重大な攻撃のおそれがあるとき、攻撃に使われるサーバー等に警察・自衛隊がアクセスして無害化 | 警察・自衛隊 |
「能動的」という言葉から、企業側が何か反撃をするような印象を受けるかもしれませんが、アクセス・無害化を行うのは国の機関です。警察の措置は原則として同委員会の事前承認を受ける仕組みです。民間企業に求められるのは、主に情報の届出・報告・共有の側です。
施行スケジュールはいつ?決定済みと予定を分けて確認
政府の公表資料をもとに、決定済みのものと予定のものを分けました。
| 時期 | 内容 | 状態 |
|---|---|---|
| 2025年12月23日 | 基本的な方針を閣議決定 | 決定済み |
| 2026年10月1日 | 強化法・整備法の施行。官民連携(協議会・情報提供)、インシデント報告の義務、アクセス・無害化の規定 | 決定済み(施行期日を定める政令で指定) |
| 2027年3月31日 | 施行時点で導入済みの対象機器の届出期限(基幹インフラ事業者) | 決定済み(命令の経過措置) |
| 2027年秋 | 通信情報の利用(法律上は公布から2年6か月以内。政府資料では「来年秋より施行」「令和9年11月までに施行」) | 予定(施行日の政令は未確認) |
アクセス・無害化について10月1日に施行されたのは、措置を行うための権限と手続きです。実際に措置をとるかどうかは、個々の事案ごとに国の機関が判断します。協議会には、10月1日時点で約100組織が加わる予定とされていました。
基幹インフラ事業者は何を届け出て、いつまでに報告する?
基幹インフラ事業者の義務は2つです。
- 届出:対象となる機器(特定重要電子計算機)を導入したら、製品名や製造者名などを、導入から4か月以内に所管大臣へ届け出ます。施行時点ですでに使っている機器(施行後2か月以内に導入したものを含む)は、2027年3月31日までです。
- 報告:不正アクセスやマルウェアなどの被害、またはその兆候を把握したら、速やかに速報を出し、把握した日から30日以内に詳しい報告を出します。
ここで注目したいのは、解説資料が示す届出対象の機器の類型に、インターネットとの接続口にあたる機器や、システムの認証を提供する機器が含まれている点です。VPN装置はこの位置に置かれることが多い機器です。ただし、届け出るのは基幹インフラ事業者で、VPN装置を使っている会社がすべて届出の対象になるわけではありません。
取引先の中小企業は何を求められる?
機器の情報を聞かれる可能性
政府の解説資料では、基幹インフラ事業者が所有していなくても、事業に使っていれば届出の対象になり得るとされています。グループ会社やシステムベンダー、供給者が実質的に所有する機器も含まれます。
つまり、基幹インフラ事業者の保守を請け負っている会社や、機器を貸し出している会社は、製品名やバージョンを聞かれることがありえます。同じ資料は、事業者がベンダーや供給者に情報提供を求めるときは、独占禁止法や下請取引・フリーランス取引の適正化に関する法律に反しないよう留意することを求めています。照会は、取引の中での協力依頼として届く形が想定されます。答え方に迷ったら、照会元の担当者に目的と範囲を確認しましょう。
能動的サイバー防御とSCS評価制度(★制度)の関係は?
もう1つの流れが、経済産業省と国家サイバー統括室が2026年3月27日に構築方針を公表した「サプライチェーン強化に向けたセキュリティ対策評価制度(SCS評価制度)」です。能動的サイバー防御の法律とは別の制度ですが、取引先の対策を共通の物差しで見える化するもので、中小企業にはこちらの方が身近です。
| 段階 | 評価のしかた | 要求事項の数 | 有効期間 | IPAへの登録料(税込) | 状態 |
|---|---|---|---|---|---|
| ★3 | 自己評価を、SCSセキュリティ専門家が確認(専門家確認付き自己評価) | 26件 | 1年 | 10,000円(2028年4月1日以降の申請は20,000円) | 2027年3月ごろ受付開始予定 |
| ★4 | 評価機関による第三者評価と技術検証 | 43件 | 3年 | 60,000円 | 2027年3月ごろ受付開始予定 |
| ★5 | 未定(今後具体化) | 未定 | 未定 | 未定 | 検討中 |
経済産業省と国家サイバー統括室は「2026年度末頃の制度開始(申請受付の開始)を目指します」としつつ、準備状況によって変わる可能性があると書いています。IPAは2026年10月28日に自己評価・第三者評価・技術検証のガイドなどを公開し、評価機関などの指定・公表を2026年12月下旬に予定しています。
登録料はIPAが2026年9月18日に公表した料金表の金額で、料金は申請日を基準に適用されます。★3は1年ごとの自己評価が前提なので、続けるなら毎年の手間と登録料がかかります。専門家の確認や第三者評価・技術検証を頼む費用は、この登録料とは別に考えておく必要があります。
想定されている使われ方は、委託元が委託先に「どの★が必要か」を示し、対策の実施を促して状況を確かめる形です。制度構築方針は、対策状況を見える化する仕組みで「格付け」ではないと説明しています。中小企業向けには、安く★を取りやすくする「サイバーセキュリティお助け隊サービス(新類型)」の実証(2026年10月〜2027年9月予定)が準備され、参加者の募集が始まっています。
なぜVPN機器が見直しの中心になるの?
IPAが2026年1月に公表した「情報セキュリティ10大脅威 2026(組織)」では、「サプライチェーンや委託先を狙った攻撃」が2位、「システムの脆弱性を悪用した攻撃」が4位でした。
VPN機器はこの2つが重なる場所にあります。JPCERT/CCの2026年の注意喚起一覧にも、リモートアクセスやゲートウェイの製品が何度も登場します。
具体例として、JPCERT/CCは2026年6月23日、Fortinet製FortiGateなどの管理者ログイン情報が攻撃者側のデータベースに含まれていた件で注意喚起を出しました。メーカーは新しい脆弱性ではなく過去のインシデントで得られた情報の再利用が主な原因との見解を示していますが、注意喚起は、まだ有効な認証情報が含まれている可能性もあるため古い情報とだけ見なさないよう求めています。そのうえで、漏えいした認証情報でVPN機器に入られ社内に広がる可能性や、IPsec VPNで常時つないでいる拠点では接続先の組織にも影響が及びうることに触れ、認証情報の変更、多要素認証の有効化、ログの確認、パスワードの保存方式が新しくなったファームウェアへの更新などを勧めています。
取引先と拠点間VPNでつないでいる会社にとって、自社の機器の管理はそのまま相手先の安全にもつながる、ということです。逆にいえば、特別な製品を足さなくても、更新・認証・アカウント管理という基本をきちんと回すことが、取引先への一番の説明材料になります。
SCS評価制度の★4でも、技術検証の対象は、インターネットに公開された機器のうち侵入のリスクが高いもので、IPAはVPN装置やルータを例に挙げています。
中小企業がVPNを見直すチェックリスト
攻撃手口の全体像や侵入経路の統計は会社のVPN機器が狙われる理由と対策の公的情報にまとめています。ここでは「取引先から聞かれたときに答えられるか」を基準にしました。
| No. | 確認すること | 取引先に聞かれやすい理由 |
|---|---|---|
| 1 | VPN機器のメーカー・型番・ファームウェアのバージョンを一覧にしている | 基幹インフラ事業者の届出で製品名などを確認されることがある |
| 2 | 保守会社やリース会社が管理している機器も一覧に入っている | 所有していなくても使っていれば対象になり得る、という考え方に合わせる |
| 3 | メーカーのサポート期限が切れていない | 修正版が出ない機器は説明が難しい |
| 4 | 修正版を当てる担当者と、目安の期限を決めている | ★3・★4の要求事項は組織の体制も見る |
| 5 | VPNのログインに多要素認証を使っている | 認証情報の漏えい対策として注意喚起で繰り返し勧められている |
| 6 | 管理画面をインターネットに公開していない | 不要な公開をやめることは公的機関の基本対策 |
| 7 | 退職者・異動者・取引先担当者のアカウントを定期的に棚卸ししている | 委託先経由の侵入を防ぐ |
| 8 | 取引先と常時つないでいる拠点間VPNの一覧と、相手の連絡先がある | 侵害が接続先に及ぶ可能性に備える |
| 9 | 被害に気づいたとき、誰が誰に連絡するか決めている | 取引先は報告期限のある立場にいることがある |
見直しの進め方(4ステップ)
- 棚卸し:チェックリストの1〜3を埋めます。分からない欄は保守会社に聞きます。
- すぐできる対策:5〜7を確認し、足りないものを設定します。費用がかからないことも多い部分です。
- 取引先の確認:主要な取引先から、機器情報の照会や★の取得の依頼が来ているか、来る予定があるかを営業・購買の担当者に確認します。
- 更改の判断:サポート切れの機器や、更新に手が回らない構成なら、機器の更新やVPN以外の方式も比べます。比べ方はVPN廃止の代替はどれ?5方式の比較表を参考にしてください。
テレワークでの運用ルールはテレワークでVPNを使う前に(総務省ガイドライン)で整理しています。
個別の契約や法律の解釈が関わる場合は、所管省庁の窓口、機器ベンダー、専門家に確認してください。
出張先や外出先の通信はどうする?
社員が出張先のホテルや駅の公衆Wi-Fiを使う場面は、社内VPNとは別の話です。会社の規程で認められている範囲で、個人向けのVPNサービスを使う人もいます。ただし個人向けVPNは、会社のネットワークにつなぐための社内VPNの代わりにはなりません。使う前に社内の管理者に確認してください。公衆Wi-Fiでの注意点は公共Wi-FiでVPNを使う準備にあります。
PR(広告)
PR(広告)
VPNサービスの例
使う端末の台数と目的(公衆Wi-Fi・海外利用など)を決めてから、料金と返金条件を比べてください。


リンク先で申し込みや問い合わせがあった場合、当サイトに報酬が支払われることがあります。料金・対応地域・保証などの条件は、必ず各社の公式ページと見積書で確認してください。
よくある質問
Q1. 能動的サイバー防御の法律で、中小企業に罰則はある?
届出・報告の義務を負うのは国が指定した基幹インフラ事業者です。指定を受けていない中小企業に、この法律の届出・報告義務がかかることはないため、その義務違反を理由に罰則を受ける立場にもありません。取引先からの照会や★の依頼は、取引上の話として個別に相談できます。
Q2. 能動的サイバー防御は、いつから施行されている?
2026年10月1日です。官民連携、インシデント報告の義務、アクセス・無害化の規定がこの日に施行されました。通信情報の利用は2027年秋の施行予定とされ、法律上の期限は公布から2年6か月以内です。具体的な施行日は今後の政令で決まります。
Q3. SCS評価制度(★)は取らないと取引できなくなる?
制度は、委託元が委託先に必要な★を示して対策を促す使い方を想定しています。取引の条件にするかは各社の判断です。受付開始は2027年3月ごろの予定で、詳細は今後の公表を確認してください。
Q4. ★3と★4はどちらを目指せばいい?
★3は専門家確認つきの自己評価、★4は第三者評価と技術検証です。必要な段階は取引先が示す想定のため、まず主要な取引先に確認するのが確実です。
Q5. ★の取得にはいくらかかる?
IPAへの登録料は、★3が1年分で10,000円(2028年4月1日以降の申請は20,000円)、★4が3年分で60,000円(いずれも税込)と公表されています。専門家確認や第三者評価・技術検証を依頼する費用は別にかかるため、見積もりは依頼先に確認してください。
Q6. VPN機器はすぐに買い替えるべき?
サポートが続いていて、修正版の適用と多要素認証ができているなら、急いで買い替える必要はありません。サポート切れの機器や、更新の担当がいない場合は、更改を検討する目安になります。
一次情報と確認日
- 内閣府 サイバー安全保障(関連資料一覧):https://www.cao.go.jp/cybersecurity/
- サイバー対処能力強化法及び同整備法 概要説明資料:https://www.cao.go.jp/cybersecurity/pdf/setsumei.pdf
- 施行について(2026年9月):https://www.cao.go.jp/cybersecurity/pdf/sekousetsumei.pdf
- 施行期日を定める政令:https://www.cao.go.jp/cybersecurity/pdf/sekoukijitsu.pdf
- 特定侵害事象等の報告等に関する命令:https://www.cao.go.jp/cybersecurity/pdf/meirei.pdf
- 届出・報告制度の解説(令和8年10月):https://www.cao.go.jp/cybersecurity/pdf/cyberkaisetsu202610.pdf
- 法律条文(令和7年法律第42号、e-Gov法令検索):https://laws.e-gov.go.jp/law/507AC0000000042
- 防衛省組織令の一部を改正する政令(整備法の施行日 令和8年10月1日に施行):https://www.mod.go.jp/j/presiding/seirei/2026/0916/02a_seirei.pdf
- 経済産業省 SCS評価制度の制度構築方針(2026年3月27日):https://www.meti.go.jp/press/2025/03/20260327001/20260327001.html
- 同 関連資料(制度の概要):https://www.meti.go.jp/press/2025/03/20260327001/20260327001-a.pdf
- 同 制度構築方針概要:https://www.meti.go.jp/files/900017304.pdf
- IPA SCS評価制度 料金表(2026年9月18日):https://www.ipa.go.jp/security/scs/rcu1hd00000075om-att/pricelist.pdf
- IPA サイバーセキュリティお助け隊サービス(新類型)実証事業:https://www.ipa.go.jp/security/sme/otasuke-scs.html
- IPA SCS評価制度:https://www.ipa.go.jp/security/scs/
- IPA SCS評価制度の詳細:https://www.ipa.go.jp/security/scs/details.html
- IPA 評価用ガイド等の公開(2026年10月28日):https://www.ipa.go.jp/pressrelease/2026/press20261028.html
- IPA 情報セキュリティ10大脅威 2026:https://www.ipa.go.jp/pressrelease/2025/press20260129.html
- JPCERT/CC 2026年 注意喚起一覧:https://www.jpcert.or.jp/at/2026.html
- JPCERT/CC Fortinet製品に関連する認証情報の漏えい(2026年6月23日):https://www.jpcert.or.jp/at/2026/at260019.html
確認日:2026年11月1日。施行日や制度の予定は今後の政令・公表で変わることがあります。最新の情報は各公式ページで確認してください。
参考資料
公開時の確認日:2026年11月1日。資料の公開日・対象時点は各リンク先をご確認ください。
- 内閣府 サイバー安全保障(サイバー対処能力強化法 関連資料の一覧)
- サイバー対処能力強化法及び同整備法 概要説明資料
- 施行について(内閣官房国家サイバー統括室・内閣府、2026年9月)
- 施行期日を定める政令(施行期日 令和8年10月1日)
- 特別社会基盤事業者による特定侵害事象等の報告等に関する命令
- 届出・報告制度の解説(令和8年10月)
- 経済産業省 SCS評価制度の制度構築方針を公表(2026年3月27日)
- SCS評価制度 制度構築方針 関連資料
- IPA SCS評価制度 トップ
- IPA SCS評価制度の詳細(★3・★4、技術検証、受付開始予定)
- IPA プレス発表 SCS評価制度の評価用ガイド等を公開(2026年10月28日)
- IPA 情報セキュリティ10大脅威 2026(2026年1月29日)
- JPCERT/CC 2026年 注意喚起一覧
- JPCERT/CC Fortinet製品に関連する認証情報の漏えいに関する注意喚起(2026年6月23日)
- IPA SCS評価制度 料金表(2026年9月18日)
- 経済産業省 SCS評価制度 制度構築方針概要
- e-Gov法令検索 重要電子計算機に対する不正な行為による被害の防止に関する法律(令和7年法律第42号)
- 防衛省 防衛省組織令の一部を改正する政令(整備法施行日 令和8年10月1日)
- IPA お助け隊サービス(新類型)実証事業
数字が同じでも、使う条件は別に確認しよう。